
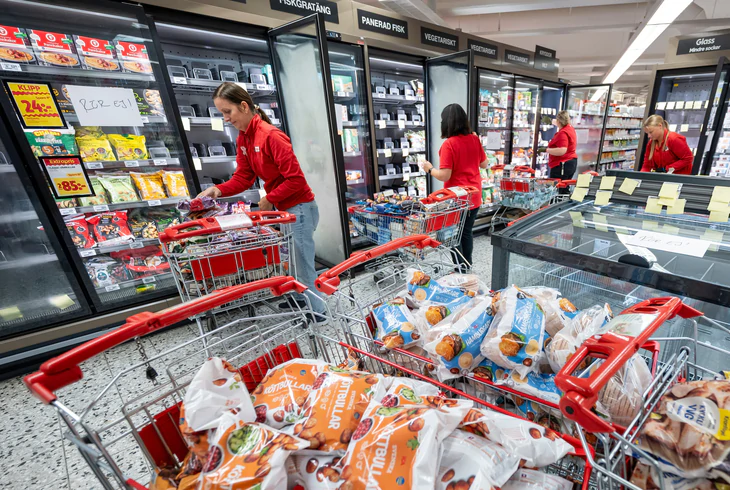
Nhân viên siêu thị ICA Kvantum tại Thụy Điển chuyển thực phẩm đông lạnh từ các tủ đông vào xe đẩy để loại bỏ ngày 2-11 sau vụ tấn công hệ thống làm lạnh trong đêm – Ảnh: AP
Sau các vụ tấn công mạng nhằm vào hệ thống làm lạnh tại hàng trăm siêu thị ở Pháp và nhiều nước châu Âu, ba cơ sở lưu trữ huyết tương tại Pháp tiếp tục trở thành mục tiêu.
Theo hãng tin AP ngày 4-11, tin tặc đã thay đổi thông số nhiệt độ của kho lạnh, từ mức tiêu chuẩn khoảng -30°C lên tới 110°C. Tuy nhiên, không có sản phẩm hay đơn vị máu nào bị hư hại nhờ hệ thống cảnh báo và nhân viên kịp thời xử lý.
Cùng ngày, ngân hàng Crédit Mutuel Arkéa của Pháp xác nhận bị tin tặc tấn công, khiến khoảng 100 triệu euro (khoảng 112,7 triệu USD) bị chuyển trái phép sang các ngân hàng khác, trước khi được đổi thành tiền điện tử.
Hai vụ tấn công hiện đang được điều tra và chưa có bằng chứng cho thấy chúng có liên quan đến nhau.
Chiếm quyền điều khiển, phá hoại âm thầm
Điểm đáng chú ý là tin tặc không cần trực tiếp đến cơ sở hay phá hỏng thiết bị để gây ra sự cố. Thay vào đó, chúng tìm cách xâm nhập hệ thống điều khiển từ xa, vốn được dùng để theo dõi và điều chỉnh hoạt động của các thiết bị làm lạnh.
Đây là những hệ thống thuộc nhóm công nghệ vận hành (OT), có đặc điểm kết nối của Internet vạn vật (IoT).
IoT (Internet vạn vật) là mạng lưới các thiết bị được kết nối Internet, cho phép thu thập dữ liệu, giám sát và điều khiển thiết bị từ xa – Ảnh minh họa: Magnific
Điểm nguy hiểm của các cuộc tấn công nhắm vào hệ thống OT là thiết bị không nhất thiết phải ngừng hoạt động mới gây ra thiệt hại. Tin tặc có thể âm thầm thay đổi các thông số điều khiển, khiến máy móc vẫn chạy nhưng không còn thực hiện đúng chức năng ban đầu. Chẳng hạn, hệ thống làm lạnh vẫn hoạt động nhưng nhiệt độ đã bị đẩy lên mức không phù hợp, hoặc chu kỳ rã đông bị kéo dài khiến quá trình bảo quản thực phẩm bị ảnh hưởng.
Khác với những cuộc tấn công mã hóa dữ liệu hay làm tê liệt máy chủ, hình thức can thiệp này có thể khó phát hiện hơn nếu doanh nghiệp không thường xuyên kiểm tra các thông số vận hành.
Theo Viện Tiêu chuẩn và Công nghệ quốc gia Mỹ (NIST), các hệ thống OT có khả năng trực tiếp theo dõi và tác động đến môi trường vật lý, do đó sự cố an ninh mạng không chỉ ảnh hưởng đến dữ liệu mà còn có thể đe dọa hoạt động của thiết bị, quy trình sản xuất và cả chuỗi cung ứng.
Một nguyên nhân khiến các hệ thống này dễ trở thành mục tiêu là nhiều thiết bị công nghiệp được thiết kế từ trước khi việc kết nối Internet trở nên phổ biến.
Khi doanh nghiệp triển khai giám sát và điều khiển từ xa, những thiết bị vốn chỉ hoạt động trong mạng nội bộ được kết nối với các mạng bên ngoài.
Nếu không có biện pháp kiểm soát phù hợp, giao diện quản lý từ xa có thể trở thành điểm xâm nhập cho tin tặc. Một số thiết bị cũ còn sử dụng phần mềm lỗi thời, mật khẩu mặc định hoặc không còn được nhà sản xuất cung cấp bản vá bảo mật.
Trong các vụ tấn công siêu thị trước đó, tin tặc đã tăng nhiệt độ hệ thống làm lạnh lên khoảng 50°C, đồng thời kéo dài thời gian rã đông từ một giờ lên tám giờ. Những thay đổi này khiến hệ thống làm lạnh hoạt động bất thường, trong khi việc phát hiện sự cố cũng trở nên khó khăn và chậm trễ hơn.
Châu Âu siết bảo vệ hệ thống kết nối Internet
Trước làn sóng tấn công, Đội ứng cứu khẩn cấp sự cố máy tính quốc gia Pháp (CERT-FR) – Cơ quan An ninh mạng quốc gia Pháp (ANSSI) khuyến cáo các đơn vị vận hành không để bộ điều khiển làm lạnh tiếp xúc trực tiếp với Internet. Việc truy cập từ xa cần thông qua mạng riêng ảo (VPN) hoặc mạng được bảo vệ.
Cơ quan này cũng đề nghị doanh nghiệp kiểm tra cấu hình thiết bị, thay đổi mật khẩu mặc định, cập nhật phần mềm điều khiển và rà soát các thông số vận hành, đặc biệt là chu kỳ rã đông.
Đáng chú ý, việc khôi phục thiết bị về cài đặt gốc không đồng nghĩa đã loại bỏ nguy cơ. Nếu lỗ hổng bảo mật vẫn tồn tại và thiết bị tiếp tục kết nối trực tiếp với Internet, tin tặc có thể xâm nhập trở lại.
Ở cấp độ khu vực, Liên minh châu Âu đang tăng cường phối hợp giữa các cơ quan an ninh mạng và lực lượng thực thi pháp luật. Cơ quan An ninh mạng Liên minh châu Âu (ENISA), Ủy ban châu Âu và Europol cùng theo dõi tình hình, trao đổi thông tin và hỗ trợ các quốc gia ứng phó sự cố.
Các tổ chức thuộc phạm vi điều chỉnh của Chỉ thị NIS2 cũng phải triển khai biện pháp quản lý rủi ro an ninh mạng, đồng thời báo cáo những sự cố nghiêm trọng cho cơ quan có thẩm quyền.